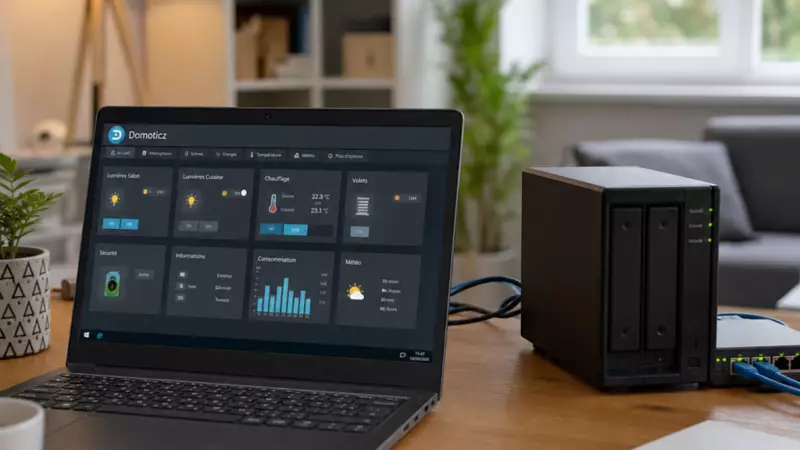
Accéder à Domoticz depuis l’extérieur est pratique pour vérifier une température, piloter un éclairage ou recevoir une information lorsque vous n’êtes pas chez vous. Mais ouvrir directement votre installation domotique sur Internet sans précaution est une mauvaise idée. En 2026, la bonne approche consiste à privilégier un accès chiffré, authentifié et limité au strict nécessaire.
Dans ce guide, nous allons voir les principales solutions pour accéder à Domoticz depuis l’extérieur : VPN, reverse proxy HTTPS, nom de domaine dynamique et, en dernier recours seulement, redirection de port. L’objectif est simple : retrouver votre interface Domoticz à distance sans transformer votre serveur domotique en porte d’entrée vers votre réseau local.
Quelle méthode choisir pour accéder à Domoticz à distance ?
Il existe plusieurs façons d’obtenir un accès extérieur. Elles ne se valent pas toutes en matière de sécurité et de simplicité.
| Méthode | Sécurité | Complexité | Conseil |
|---|---|---|---|
| VPN WireGuard / Tailscale | Très bonne | Faible à moyenne | Recommandé |
| Reverse proxy HTTPS | Très bonne si bien configuré | Moyenne | Très bon choix |
| HTTPS natif + redirection de port | Correcte si configuration rigoureuse | Moyenne | À réserver aux utilisateurs avertis |
| HTTP exposé directement | Mauvaise | Faible | À éviter |
Solution 1 : utiliser un VPN, la méthode que nous privilégions
Le principe d’un VPN est de faire croire à votre smartphone ou à votre ordinateur distant qu’il se trouve toujours sur votre réseau domestique. Domoticz n’est alors pas directement exposé à Internet : c’est le tunnel VPN qui assure l’accès.
Deux solutions sont particulièrement intéressantes :
- WireGuard : très léger, rapide et parfaitement adapté à un Raspberry Pi, un mini-PC ou un routeur compatible.
- Tailscale : basé sur WireGuard, mais beaucoup plus simple à mettre en place lorsqu’on ne veut pas gérer soi-même les règles NAT ou le DNS dynamique.
Une fois le VPN connecté sur votre téléphone, vous ouvrez Domoticz avec son adresse locale habituelle, par exemple https://192.168.1.50:443 ou l’adresse/nom que vous utilisez déjà depuis votre réseau domestique.
Cette méthode est généralement la plus propre pour un usage personnel : aucun port web Domoticz n’a besoin d’être exposé publiquement et vous gardez le même fonctionnement qu’à la maison.
Solution 2 : placer Domoticz derrière un reverse proxy HTTPS
Un reverse proxy comme Nginx, Caddy, Traefik ou le proxy intégré de certains NAS peut recevoir les connexions HTTPS publiques puis les transmettre à Domoticz sur le réseau local. Cette architecture permet notamment d’utiliser un nom de domaine propre et un certificat TLS valide.
Exemple d’architecture :
Internet
   ↓
https://domoticz.mondomaine.fr
   ↓
Reverse proxy HTTPS
   ↓
Domoticz sur le réseau local
Avec cette méthode, il est important que le proxy transmette correctement les en-têtes d’origine et que la configuration des réseaux de confiance dans Domoticz soit cohérente. Un reverse proxy mal configuré peut conduire Domoticz à considérer une requête extérieure comme locale.
Attention avec Domoticz 2026.3 : des utilisateurs ont signalé en 2026 des changements de comportement autour de la détection de l’adresse source derrière certains reverse proxies et de la fonction Trusted Networks. Si vous utilisez cette version ou une version proche, vérifiez vos règles après mise à jour et testez impérativement depuis une connexion réellement extérieure.
La documentation Domoticz comporte une section consacrée aux reverse proxies. Le forum Domoticz reste également une bonne source lorsqu’un changement de version modifie le comportement des en-têtes ou des réseaux de confiance.
Faut-il utiliser le HTTPS natif de Domoticz ?
Domoticz sait servir son interface en HTTPS. C’est préférable à une exposition HTTP en clair, mais le chiffrement ne règle pas à lui seul tous les problèmes : il faut aussi gérer l’authentification, les certificats, les mises à jour et les règles du routeur.
Dans une installation classique, on peut conserver Domoticz uniquement sur le réseau local et laisser le reverse proxy gérer le certificat public. Si vous choisissez au contraire d’exposer directement le port HTTPS de Domoticz, évitez de publier son port HTTP et utilisez un certificat correctement géré.
Adresse IP dynamique : utiliser un nom de domaine ou un DDNS
La plupart des accès Internet résidentiels n’offrent pas nécessairement une adresse IPv4 publique fixe. Un service de DNS dynamique permet d’associer un nom, par exemple maison.exemple.net, à l’adresse publique actuelle de votre connexion.
Certains routeurs et NAS savent mettre à jour automatiquement ce type d’enregistrement. Avec Tailscale ou un autre VPN maillé, cette étape peut même devenir inutile puisque chaque appareil reçoit une identité et une adresse privées stables dans le réseau VPN.
La redirection de port : uniquement si vous savez pourquoi vous en avez besoin
La méthode historique consistait à ouvrir un port sur la box Internet et à le rediriger vers le serveur Domoticz. Techniquement, cela fonctionne encore, mais cela expose directement un service de votre réseau domestique à Internet.
Si vous retenez malgré tout cette solution, utilisez uniquement le port HTTPS, maintenez Domoticz à jour, activez une authentification robuste et limitez autant que possible ce qui est accessible. Changer simplement le numéro du port public ne constitue pas une mesure de sécurité suffisante.
Réglages de sécurité à vérifier dans Domoticz
- Compte administrateur : utilisez un mot de passe long et unique.
- Réseaux de confiance : ne déclarez que les plages réellement maîtrisées. Une plage trop large peut contourner l’authentification dans certains scénarios.
- Mises à jour : gardez Domoticz, le système d’exploitation, le reverse proxy et les dépendances à jour.
- HTTPS : ne transmettez pas vos identifiants sur une connexion HTTP publique.
- Sauvegarde : effectuez une sauvegarde de la base Domoticz avant une modification importante de la couche réseau ou du système.
- Logs : vérifiez régulièrement les connexions et les erreurs inhabituelles.
Tester correctement l’accès extérieur
L’une des erreurs les plus fréquentes est de tester son adresse publique depuis le Wi-Fi de la maison. Selon le routeur, le résultat peut être trompeur à cause du NAT loopback.
Pour un vrai test :
- Désactivez le Wi-Fi du smartphone.
- Passez en 4G/5G.
- Ouvrez votre VPN ou votre URL HTTPS publique.
- Vérifiez que Domoticz demande bien une authentification lorsqu’il le doit.
- Consultez ensuite les logs afin de contrôler la provenance de la connexion.
Notre configuration conseillée en 2026
Pour un particulier qui souhaite simplement piloter Domoticz depuis son téléphone, nous privilégions aujourd’hui la combinaison suivante :
- Domoticz accessible uniquement sur le LAN ;
- VPN WireGuard ou Tailscale pour les accès personnels ;
- reverse proxy HTTPS seulement lorsqu’un véritable accès web public est nécessaire ;
- aucune interface Domoticz en HTTP directement exposée sur Internet.
Cette approche limite fortement la surface d’exposition tout en restant très confortable au quotidien.
En résumé
Créer un accès extérieur à Domoticz n’est plus seulement une question de redirection de port. La solution la plus simple et la plus robuste consiste désormais à utiliser un VPN. Le reverse proxy HTTPS reste excellent pour les installations plus avancées, à condition de contrôler précisément les en-têtes, les réseaux de confiance et l’authentification après chaque mise à jour.
Quelle que soit la méthode choisie, effectuez toujours votre test final depuis une connexion extérieure réelle et gardez en tête qu’une installation domotique donne potentiellement accès à des équipements physiques de la maison. La sécurité de l’accès distant mérite donc autant d’attention que le confort qu’il apporte.